Full patch notes for Assetto Corsa Rally update 0.7.
Because of the above, the dynamic of the car results much more stable both in gravel and tarmac, thus allowing to make tarmac tire over peak falloff more severe, replicating almost 1:1 test data.
(...)
pas mal de changement sur le FFB et la physique avec le pilote Amstrong

La fin qui justifie les moyens, surtout chez les insatiables dalleux, est un spectacle assez peu féérique.
La CNIL a prononcé le 12 novembre dernier une amende de 5 millions d’euros à l’encontre de l’assureur Macif Vie. Dans sa délibération, l’autorité évoque…
1,8 million de mots de passe en clair
Des utilisateurs ont noté des comportements étranges provenant des pilotes graphiques d’AMD et NVIDIA : des écritures constantes sur le disque, parfois…
j'ai pas l'air d'avoir le bug
Format plus large
Windows Server 2028 est en préversion publique : Server Core durci, NVMe natif par défaut, Intune pour les serveurs et IA locale. Voici ce qu'il faut retenir.
Project Perception devient Microsoft Perception et passe en disponibilité générale : triage des alertes, pentest web, Intune, MCP. Voici l'essentiel à retenir.
Un pirate a détourné les scripts Optimizely de 178 organisations, dont Ikea, Transavia, CNN, la BBC et Zoom, pour voler des cartes bancaires et des cryptos.
Cette charge malveillante a donc évolué jusqu'à cumuler quatre fonctions principales :
Détournement de cryptomonnaies : les adresses de portefeuilles (Bitcoin, Ethereum, Solana, etc.) sont remplacées par celles de l'attaquant dans la page, le presse-papiers et les requêtes sortantes.
Vol de cartes bancaires : ajouté à 13h43 UTC, ce module capture le numéro, la date d'expiration et le cryptogramme saisis dans les formulaires du site. Les champs hébergés dans une iframe tierce (Stripe, Adyen) sont épargnés.
Vol de cookies et captures d'écran : quand une adresse est remplacée sur une page évoquant un portefeuille ou un paiement, les cookies lisibles en JavaScript et une capture de la page sont exfiltrés.
Kits d'exploitation iOS : selon la version d'iOS, une iframe cachée charge Coruna (qui vise iOS 13.0 à 17.2.1) ou DarkSword (iOS 18.4 à 18.7). J'ai déjà présenté DarkSword, ce kit capable de pirater un iPhone avec une simple page web et l'exploit Coruna, qui a poussé Apple à patcher d'anciennes versions d'iOS.
c'est la suite du post de bleeping computer
il y a donc pleins de sites français
plein détaillé ici :
https://blog.report-uri.com/worlds-largest-brands-infected-with-malware-via-optimizely/
A critical vulnerability dubbed Java4Shell in OpenJDK, the open-source implementation of Java, can allow unauthenticated attackers to remotely execute code on popular enterprise applications, including Jenkins, Atlassian Jira, Confluence, and Keycloak.
Credentials and access secrets exposed in public Docker Hub images are being extracted and exploited by attackers within as little as eight seconds of publication.
Two researchers at Stony Brook University, Billy Tsouvalas and Nick Nikiforakis, measured the extraction speed by publishing a total of 300 honeypot images across eight public container registries.
Près de 90 % des 450 000 ralentisseurs de l’Hexagone sont hors-la-loi. Mais faute d’argent suffisant pour les détruire, l’État s’apprête à les homologu...
par décret ...
Le groupe Disney a l’intention de réaliser 3 milliards de dollars d’économies chaque année d’ici 2029.
les résultats sont très solides : chiffre d’affaires de 25,95 milliards de dollars (+ 16 % par rapport à l’an dernier) et un bénéfice net quasiment doublé à 2,61 milliards.
** !
Sfr 😬
Et via odr mais p'o cher
Via 100€ d’ODR sur facture et 100€ d’ODR Samsung
Accusée de complexifier inutilement la réparation de ses iPhone, la firme à la pomme va devoir face à un procès en obsolescence programmée qui se tiendra en juin prochain avec, encore une fois, HOP sur le banc des plaignants.
"L’association a même détecté des dysfonctionnements quand un appareil est réparé avec une pièce identique et d’origine dès lors que l’intervention n’est pas adoubée par Apple", souligne le communiqué.
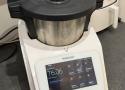
Après Android TV, c’est au tour du Monsieur Cuisine Connect de Lidl de retrouver toute sa fluidité. Nous avons installé Toque, une interface gratuite et
A suspected supply chain attack targeting Optimizely has led to malicious JavaScript being loaded on numerous popular websites, including Zoom, CNN, Fox News, BBC, Salesforce, and GitLab, exposing visitors to scripts designed to steal cryptocurrency and payment information and exploit vulnerabilities in iOS devices.
and GitLab,
exposing visitors to scripts designed to steal cryptocurrency and payment information and exploit vulnerabilities in iOS devices.